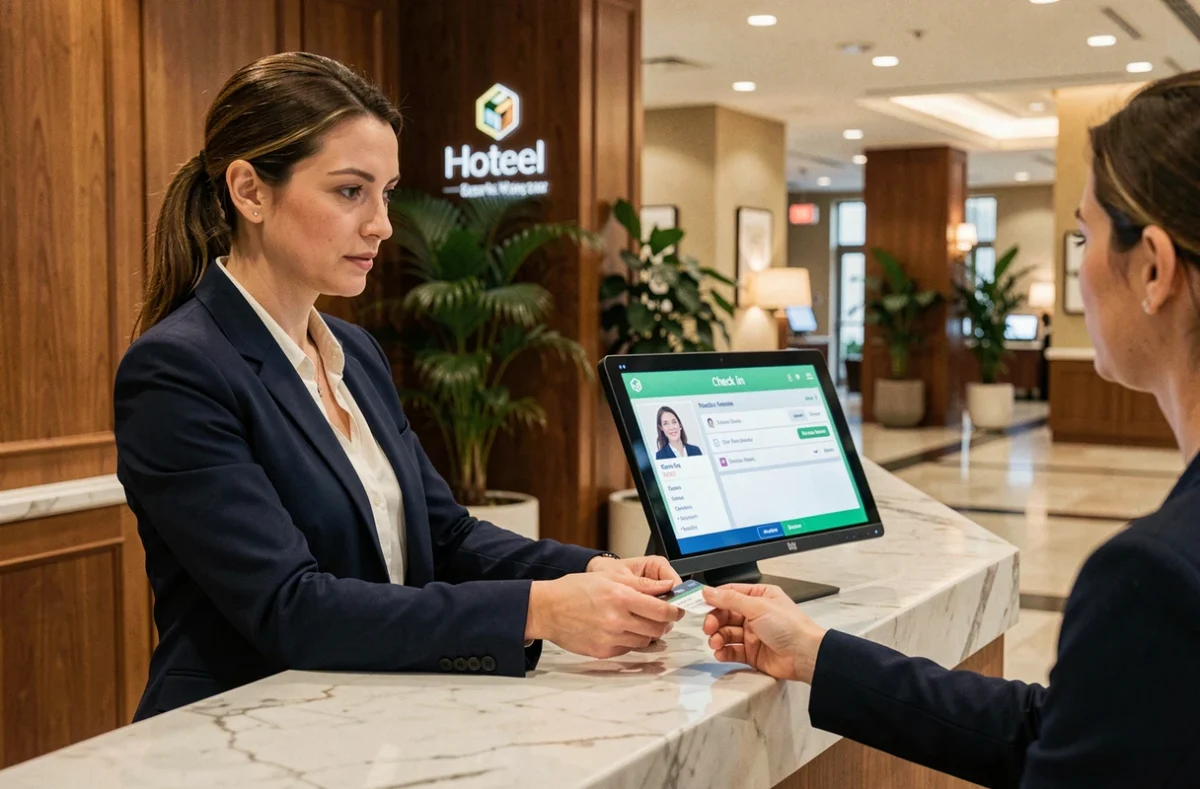
En Suiza, la revisión de la ley federal sobre la protección de datos (LPD) ha modificado las obligaciones de las empresas que recopilan y procesan información personal. El sector hotelero, donde cada reserva genera un flujo de datos (identidad, datos de contacto, preferencias de estancia, medios de pago), se ve directamente afectado.
La LPD ahora regula estos tratamientos con requisitos de transparencia, proporcionalidad y seguridad que afectan tanto a la recepción de un pequeño establecimiento como a los sistemas informáticos de una cadena internacional.
LPD y datos hoteleros: lo que la ley cambia para el tratamiento de reservas
La LPD impone a cada hotel definir un propósito específico para cada dato recopilado. Una dirección de correo electrónico recopilada para confirmar una reserva no puede ser reutilizada para una campaña comercial sin una base legal distinta. Este principio de finalidad obliga a los establecimientos a revisar sus formularios, su software de gestión (PMS) y sus prácticas internas.
El principio de proporcionalidad prohíbe recopilar más información de la necesaria. Solicitar una copia del pasaporte para una estancia de una noche sin obligación legal local constituye un exceso a la luz de la LPD. El hotel debe poder justificar cada campo de su formulario de reserva.
La ley también prevé un derecho de acceso para el cliente: cualquier persona puede solicitar qué datos tiene un hotel sobre ella, con qué propósito y a quién han sido transmitidos. El establecimiento dispone de un plazo de treinta días para responder. En la práctica, pocos hoteles cuentan hoy con un proceso interno formalizado para tratar este tipo de solicitudes, lo que crea un riesgo de incumplimiento. Encuentra la información en Tout Mon Monde que detalla estos mecanismos aplicados a la vida diaria hotelera.
Cadena de subcontratistas digitales: cartografiar los riesgos de fuga de datos
Un hotel casi nunca trabaja solo con los datos de sus clientes. Entre el PMS, la plataforma de reserva en línea, el channel manager que sincroniza las disponibilidades y el proveedor de pagos, cada eslabón de la cadena digital accede a una parte de los datos de la estancia. La LPD hace responsable al hotel de verificar que sus subcontratistas garantizan un nivel de seguridad adecuado.
La cartografía de estos proveedores es un paso que muchos establecimientos pasan por alto. Un documento de gestión de riesgos dedicado a esta cadena recomienda listar cada proveedor, aclarar las responsabilidades respectivas y verificar las medidas de seguridad aplicadas. Sin esta cartografía, el hotel no sabe con precisión dónde transitan los datos de sus clientes, ni quién tiene acceso a ellos.
El caso de las plataformas de reserva
Las plataformas de reserva se han convertido en un objetivo privilegiado de los ciberdelincuentes. Incidentes recientes en Suiza han demostrado que las fallas en estos intermediarios pueden exponer los datos de estancia de los clientes. Los estafadores luego utilizan esta información para enviar mensajes falsos a los viajeros, haciéndose pasar por el hotel o la plataforma, con el fin de recuperar datos bancarios.
El hotel no tiene ningún control directo sobre la seguridad informática de la plataforma. Su margen de acción radica en la elección contractual: exigir cláusulas de notificación rápida en caso de violación, verificar las certificaciones de seguridad del socio y limitar el volumen de datos compartidos al estrictamente necesario para la transacción.
Error humano y phishing dirigido: la brecha que la tecnología no cierra
Los ataques más efectivos contra los hoteles no pasan por vulnerabilidades de software sofisticadas. Los estafadores envían falsas solicitudes de información sobre una estancia, acompañadas de un enlace malicioso. Si un empleado de recepción hace clic, un software espía puede instalarse y dar acceso a los sistemas internos del establecimiento.
Este escenario explota la rutina diaria: un recepcionista maneja decenas de solicitudes al día y no siempre tiene los reflejos necesarios para identificar un correo electrónico fraudulento. Las medidas técnicas (antivirus, cortafuegos) no son suficientes si el personal no está capacitado. El Comisionado Federal de Protección de Datos y Transparencia (PFPDT) recomienda, entre otras cosas:
- La autenticación de dos factores en todos los accesos a los sistemas que contienen datos de clientes, incluidas las mensajerías profesionales
- Sesiones de formación regulares del personal, centradas en el reconocimiento de intentos de phishing específicos del sector hotelero
- Un procedimiento claro de reporte interno: cualquier correo electrónico sospechoso debe ser enviado a un referente identificado antes de cualquier acción
La formación no se limita a un módulo anual. Las técnicas de phishing evolucionan, y los escenarios utilizados contra los hoteles son cada vez más personalizados, con referencias a reservas reales extraídas de bases comprometidas.
LPD e inteligencia artificial en hotelería: un marco aún difuso
Algunos hoteles ya utilizan herramientas de inteligencia artificial para personalizar la experiencia del cliente, ajustar tarifas en tiempo real o automatizar las respuestas a las solicitudes de reserva. La LPD no contiene disposiciones específicas sobre IA, pero los principios de finalidad, proporcionalidad y transparencia siguen siendo plenamente aplicables.
Un chatbot que recopila las preferencias alimentarias de un cliente para preparar su estancia debe informar a este último sobre el uso que se hará de esos datos. Si un algoritmo de tarificación dinámica utiliza el historial de estancia de un cliente habitual, esta explotación constituye un tratamiento de datos personales sujeto a la LPD.
Los límites de este marco aparecen cuando la herramienta de IA es proporcionada por un proveedor externo cuyos servidores se encuentran fuera de Suiza. La cuestión de la transferencia de datos al extranjero, regulada por la LPD, añade una capa de complejidad que la mayoría de los pequeños establecimientos no están equipados para evaluar por sí solos.
Conformidad LPD: por dónde empezar
Un hotel que desea cumplir con la normativa se beneficia al estructurar su enfoque en torno a tres ejes concretos:
- Elaborar un registro de los tratamientos de datos, enumerando cada categoría de datos recopilados, su finalidad y su duración de conservación
- Auditar los contratos con los proveedores digitales para incluir cláusulas de protección de datos conforme a la LPD
- Designar un referente interno encargado de responder a las solicitudes de acceso de los clientes y coordinar la gestión de incidentes
La conformidad con la LPD no es un estado fijo. Cada nuevo proveedor, cada nueva herramienta o cada modificación de proceso interno puede crear un nuevo tratamiento de datos que requiere una evaluación. Los hoteles que integran esta lógica en su gestión cotidiana, en lugar de tratarla como un proyecto puntual, reducen su exposición a los riesgos de manera sostenible.