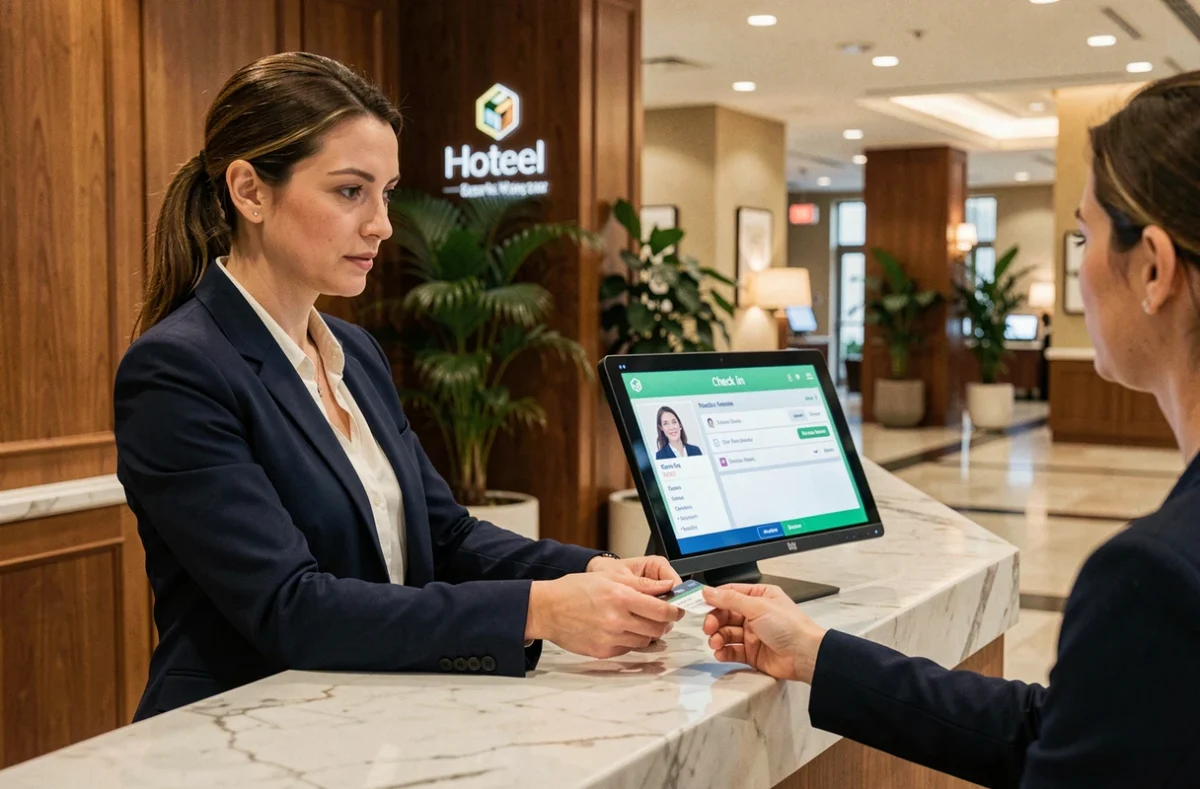
In Zwitserland heeft de herziening van de federale wet op de gegevensbescherming (LPD) de verplichtingen van bedrijven die persoonlijke gegevens verzamelen en verwerken, gewijzigd. De hotelsector, waar elke reservering een stroom van gegevens genereert (identiteit, contactgegevens, verblijfvoorkeuren, betaalmethoden), wordt direct getroffen.
De LPD regelt nu deze verwerkingen met eisen op het gebied van transparantie, proportionaliteit en veiligheid die zowel de receptie van een klein etablissement als de informaticasystemen van een internationale keten raken.
LPD en hotelgegevens: wat de wet verandert voor de verwerking van reserveringen
De LPD verplicht elk hotel om een specifieke doelstelling te definiëren voor elke verzamelde gegevens. Een e-mailadres dat wordt verzameld om een reservering te bevestigen, mag niet opnieuw worden gebruikt voor een commerciële campagne zonder een afzonderlijke juridische basis. Dit principe van doelbinding verplicht de etablissementen om hun formulieren, hun beheersoftware (PMS) en hun interne praktijken te herzien.
Het principe van proportionaliteit verbiedt het verzamelen van meer informatie dan nodig is. Het vragen om een kopie van een paspoort voor een verblijf van één nacht zonder lokale wettelijke verplichting is een overtreding volgens de LPD. Het hotel moet elk veld van zijn reserveringsformulier kunnen rechtvaardigen.
De wet voorziet ook in een recht op toegang voor de klant: iedereen kan vragen welke gegevens een hotel over hem of haar heeft, met welk doel, en aan wie deze zijn doorgegeven. Het etablissement heeft dertig dagen de tijd om te antwoorden. In de praktijk beschikken weinig hotels vandaag de dag over een formeel intern proces om dit soort verzoeken te verwerken, wat een risico op niet-naleving creëert. Vind de informatie op Tout Mon Monde die deze mechanismen in de dagelijkse hotelpraktijk in detail beschrijft.
Keten van digitale onderaannemers: in kaart brengen van de risico’s van gegevenslekken
Een hotel werkt bijna nooit alleen met de gegevens van zijn klanten. Tussen het PMS, het online reserveringsplatform, de channel manager die de beschikbaarheid synchroniseert en de betalingsprovider, heeft elke schakel in de digitale keten toegang tot een deel van de gegevens van het verblijf. De LPD maakt het hotel verantwoordelijk voor het controleren of zijn onderaannemers een adequaat beveiligingsniveau waarborgen.
Het in kaart brengen van deze aanbieders is een stap die veel etablissementen verwaarlozen. Een risicobeheerdocument dat aan deze keten is gewijd, raadt aan om elke aanbieder op te sommen, de respectieve verantwoordelijkheden te verduidelijken en de toegepaste beveiligingsmaatregelen te controleren. Zonder deze kaart weet het hotel niet precies waar de gegevens van zijn klanten doorheen gaan, noch wie er toegang toe heeft.
Het geval van reserveringsplatforms
Reserveringsplatforms zijn een voorkeursdoelwit geworden voor cybercriminelen. Recente incidenten in Zwitserland hebben aangetoond dat kwetsbaarheden bij deze tussenpersonen de gegevens van klanten bloot kunnen stellen. Fraudeurs gebruiken deze informatie vervolgens om valse berichten naar reizigers te sturen, zich voordoend als het hotel of het platform, om bankgegevens te verkrijgen.
Het hotel heeft geen directe controle over de IT-beveiliging van het platform. Zijn speelruimte ligt in de contractuele keuze: eisen van snelle meldingsclausules in geval van een inbreuk, de beveiligingscertificaten van de partner controleren en het volume van gedeelde gegevens beperken tot het strikt noodzakelijke voor de transactie.
Menselijke fout en gerichte phishing: de kwetsbaarheid die technologie niet opvult
De meest effectieve aanvallen op hotels verlopen niet via geavanceerde softwarekwetsbaarheden. Fraudeurs sturen valse informatieverzoeken over een verblijf, vergezeld van een gemanipuleerde link. Als een medewerker van de receptie klikt, kan er spyware worden geïnstalleerd en toegang worden verkregen tot de interne systemen van het etablissement.
Dit scenario maakt gebruik van de dagelijkse routine: een receptionist behandelt tientallen verzoeken per dag en heeft niet altijd de reflexen om een frauduleuze e-mail te identificeren. Technische maatregelen (antivirus, firewalls) zijn niet voldoende als het personeel niet is opgeleid. De Federale Gegevensbeschermings- en Transparantiedienst (PFPDT) beveelt onder andere aan:
- Tweefactorauthenticatie voor alle toegang tot systemen die klantgegevens bevatten, inclusief professionele e-maildiensten
- Regelmatige trainingssessies voor het personeel, gericht op het herkennen van phishingpogingen die specifiek zijn voor de hotelsector
- Een duidelijke interne meldprocedure: elke verdachte e-mail moet naar een aangewezen contactpersoon worden doorgestuurd voordat er actie wordt ondernomen
De training beperkt zich niet tot een jaarlijkse module. De phishingtechnieken evolueren, en de scenario’s die tegen hotels worden gebruikt, worden steeds meer gepersonaliseerd, met verwijzingen naar echte reserveringen uit gecompromitteerde databases.
LPD en kunstmatige intelligentie in de hotelbranche: een nog vaag kader
Sommige hotels gebruiken al kunstmatige intelligentie-tools om de klantervaring te personaliseren, tarieven in realtime aan te passen of antwoorden op reserveringsverzoeken te automatiseren. De LPD bevat geen specifieke bepalingen over AI, maar de principes van doelbinding, proportionaliteit en transparantie blijven volledig van toepassing.
Een chatbot die de dieetvoorkeuren van een klant verzamelt om zijn verblijf voor te bereiden, moet deze klant informeren over het gebruik dat van deze gegevens zal worden gemaakt. Als een algoritme voor dynamische prijsstelling de verblijfshistorie van een vaste klant gebruikt, is deze exploitatie een verwerking van persoonlijke gegevens die onder de LPD valt.
De grenzen van dit kader worden duidelijk wanneer de AI-tool wordt geleverd door een externe aanbieder wiens servers zich buiten Zwitserland bevinden. De kwestie van de overdracht van gegevens naar het buitenland, gereguleerd door de LPD, voegt een laag van complexiteit toe die de meeste kleine etablissementen niet in staat zijn om zelfstandig te beoordelen.
Conformiteit LPD: waar te beginnen
Een hotel dat zich wil conformeren, doet er goed aan zijn aanpak te structureren rond drie concrete assen:
- Een register van gegevensverwerkingen opstellen, waarbij elke categorie van verzamelde gegevens, het doel en de bewaartermijn wordt vermeld
- De contracten met digitale aanbieders auditen om clausules voor gegevensbescherming die voldoen aan de LPD op te nemen
- Een interne contactpersoon aanwijzen die verantwoordelijk is voor het beantwoorden van toegang verzoeken van klanten en het coördineren van incidentbeheer
Conformiteit met de LPD is geen statische toestand. Elke nieuwe aanbieder, elk nieuw hulpmiddel of elke wijziging in interne processen kan een nieuwe gegevensverwerking creëren die een evaluatie vereist. Hotels die deze logica in hun dagelijkse beheer integreren, in plaats van het als een eenmalig project te beschouwen, verminderen hun blootstelling aan risico’s op een duurzame manier.