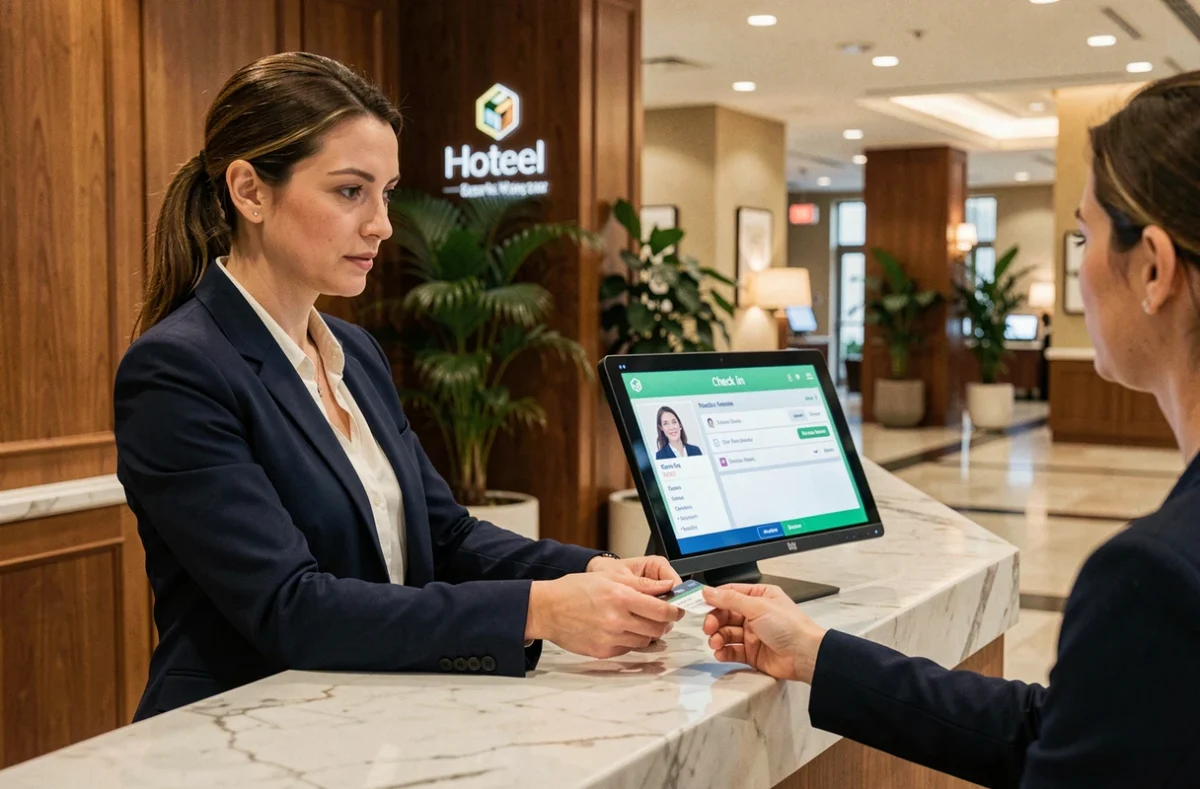
In Svizzera, la revisione della legge federale sulla protezione dei dati (LPD) ha modificato gli obblighi delle aziende che raccolgono e trattano informazioni personali. Il settore alberghiero, dove ogni prenotazione genera un flusso di dati (identità, contatti, preferenze di soggiorno, metodi di pagamento), è direttamente interessato.
La LPD ora regola questi trattamenti con requisiti di trasparenza, proporzionalità e sicurezza che riguardano sia la reception di un piccolo stabilimento che i sistemi informatici di una catena internazionale.
LPD e dati alberghieri: cosa cambia la legge per il trattamento delle prenotazioni
La LPD impone a ogni hotel di definire uno scopo preciso per ogni dato raccolto. Un indirizzo e-mail raccolto per confermare una prenotazione non può essere riutilizzato per una campagna commerciale senza una base legale distinta. Questo principio di finalità obbliga gli stabilimenti a rivedere i loro moduli, i loro software di gestione (PMS) e le loro pratiche interne.
Il principio di proporzionalità vieta di raccogliere più informazioni del necessario. Richiedere una copia del passaporto per un soggiorno di una notte senza obbligo legale locale costituisce un eccesso rispetto alla LPD. L’hotel deve poter giustificare ogni campo del suo modulo di prenotazione.
La legge prevede anche un diritto di accesso per il cliente: ogni persona può richiedere quali dati un hotel detiene su di lei, a quale scopo e a chi sono stati trasmessi. L’istituzione ha un termine di trenta giorni per rispondere. In pratica, pochi hotel dispongono oggi di un processo interno formalizzato per gestire questo tipo di richiesta, il che crea un rischio di non conformità. Trova le informazioni su Tout Mon Monde che dettagliano questi meccanismi applicati alla vita quotidiana dell’hotel.
Catena di subappaltatori digitali: mappare i rischi di fuga di dati
Un hotel non lavora quasi mai da solo con i dati dei suoi clienti. Tra il PMS, la piattaforma di prenotazione online, il channel manager che sincronizza le disponibilità e il fornitore di pagamento, ogni anello della catena digitale accede a una parte dei dati del soggiorno. La LPD rende l’hotel responsabile di verificare che i suoi subappaltatori garantiscano un livello di sicurezza adeguato.
La mappatura di questi fornitori è un passo che molti stabilimenti trascurano. Un documento di gestione dei rischi dedicato a questa catena raccomanda di elencare ogni fornitore, chiarire le responsabilità reciproche e verificare le misure di sicurezza applicate. Senza questa mappatura, l’hotel non sa precisamente dove transitano i dati dei suoi clienti, né chi vi ha accesso.
Il caso delle piattaforme di prenotazione
Le piattaforme di prenotazione sono diventate un obiettivo privilegiato dei cybercriminali. Incidenti recenti in Svizzera hanno dimostrato che vulnerabilità presso questi intermediari possono esporre i dati di soggiorno dei clienti. I truffatori sfruttano poi queste informazioni per inviare messaggi falsi ai viaggiatori, spacciandosi per l’hotel o la piattaforma, al fine di recuperare dati bancari.
L’hotel non ha alcun controllo diretto sulla sicurezza informatica della piattaforma. La sua margine d’azione risiede nella scelta contrattuale: esigere clausole di notifica rapida in caso di violazione, verificare le certificazioni di sicurezza del partner e limitare il volume di dati condivisi al minimo necessario per la transazione.
Errore umano e phishing mirato: la falla che la tecnologia non colma
Gli attacchi più efficaci contro gli hotel non passano attraverso vulnerabilità software sofisticate. I truffatori inviano false richieste di informazioni su un soggiorno, accompagnate da un link infetto. Se un dipendente della reception clicca, un software spia può installarsi e dare accesso ai sistemi interni dell’istituzione.
Questo scenario sfrutta la routine quotidiana: un receptionist gestisce decine di richieste al giorno e non ha sempre i riflessi necessari per identificare un’e-mail fraudolenta. Le misure tecniche (antivirus, firewall) non sono sufficienti se il personale non è formato. Il Commissario federale per la protezione dei dati e la trasparenza (PFPDT) raccomanda in particolare:
- L’autenticazione a due fattori su tutti gli accessi ai sistemi contenenti dati dei clienti, comprese le caselle di posta professionali
- Sessioni di formazione regolari del personale, incentrate sul riconoscimento dei tentativi di phishing specifici per il settore alberghiero
- Una procedura chiara di segnalazione interna: ogni e-mail sospetta deve essere trasmessa a un referente identificato prima di qualsiasi azione
La formazione non si limita a un modulo annuale. Le tecniche di phishing evolvono, e gli scenari utilizzati contro gli hotel sono sempre più personalizzati, con riferimenti a vere prenotazioni estratte da basi compromesse.
LPD e intelligenza artificiale in albergheria: un quadro ancora vago
Alcuni hotel utilizzano già strumenti di intelligenza artificiale per personalizzare l’esperienza del cliente, regolare i prezzi in tempo reale o automatizzare le risposte alle richieste di prenotazione. La LPD non contiene disposizioni specifiche per l’IA, ma i principi di finalità, proporzionalità e trasparenza rimangono pienamente applicabili.
Un chatbot che raccoglie le preferenze alimentari di un cliente per preparare il suo soggiorno deve informarlo sull’uso che sarà fatto di questi dati. Se un algoritmo di pricing dinamico utilizza la cronologia di soggiorno di un cliente abituale, questo utilizzo costituisce un trattamento di dati personali soggetto alla LPD.
I limiti di questo quadro emergono quando lo strumento di IA è fornito da un fornitore esterno i cui server si trovano al di fuori della Svizzera. La questione del trasferimento di dati all’estero, regolata dalla LPD, aggiunge uno strato di complessità che la maggior parte dei piccoli stabilimenti non è attrezzata per valutare autonomamente.
Conformità LPD: da dove iniziare
Un hotel che desidera mettersi in conformità guadagna a strutturare il suo approccio attorno a tre assi concreti:
- Redigere un registro dei trattamenti di dati, elencando ogni categoria di dati raccolti, il suo scopo e la sua durata di conservazione
- Auditare i contratti con i fornitori digitali per integrare clausole di protezione dei dati conformi alla LPD
- Designare un referente interno incaricato di rispondere alle richieste di accesso dei clienti e di coordinare la gestione degli incidenti
La conformità alla LPD non è uno stato fisso. Ogni nuovo fornitore, ogni nuovo strumento o ogni modifica di processo interno può creare un nuovo trattamento di dati che richiede una valutazione. Gli hotel che integrano questa logica nella loro gestione quotidiana, piuttosto che trattarla come un progetto occasionale, riducono la loro esposizione ai rischi in modo sostenibile.