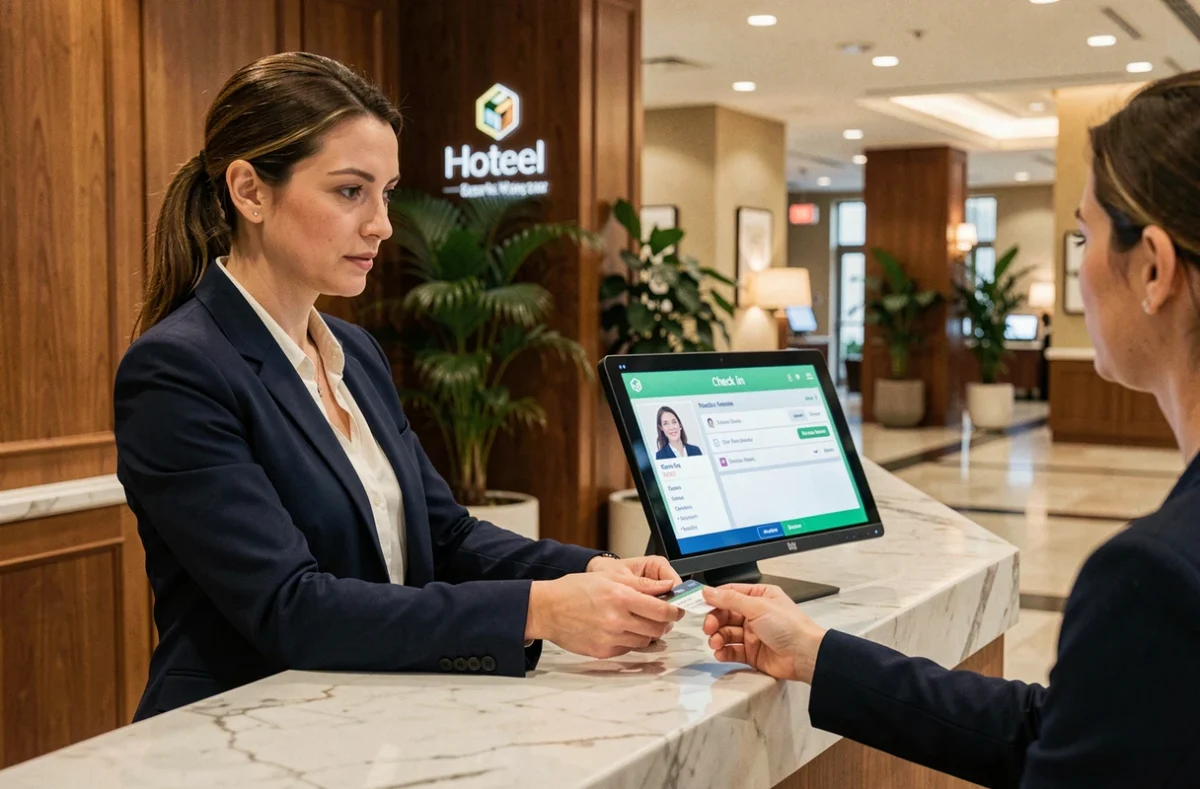
Na Suíça, a revisão da lei federal sobre a proteção de dados (LPD) alterou as obrigações das empresas que coletam e processam informações pessoais. O setor hoteleiro, onde cada reserva gera um fluxo de dados (identidade, contatos, preferências de estadia, meios de pagamento), é diretamente afetado.
A LPD agora regula esses tratamentos com exigências de transparência, proporcionalidade e segurança que afetam tanto a recepção de um pequeno estabelecimento quanto os sistemas informáticos de uma cadeia internacional.
LPD e dados hoteleiros: o que a lei muda para o tratamento das reservas
A LPD impõe a todo hotel a definição de uma finalidade precisa para cada dado coletado. Um endereço de e-mail coletado para confirmar uma reserva não pode ser reutilizado para uma campanha comercial sem uma base legal distinta. Este princípio de finalidade obriga os estabelecimentos a revisar seus formulários, seus softwares de gestão (PMS) e suas práticas internas.
O princípio da proporcionalidade proíbe a coleta de mais informações do que o necessário. Pedir uma cópia do passaporte para uma estadia de uma noite sem obrigação legal local constitui um excesso em relação à LPD. O hotel deve ser capaz de justificar cada campo de seu formulário de reserva.
A lei também prevê um direito de acesso para o cliente: qualquer pessoa pode solicitar quais dados um hotel possui sobre ela, para qual finalidade e a quem foram transmitidos. O estabelecimento tem um prazo de trinta dias para responder. Na prática, poucos hotéis possuem hoje um processo interno formalizado para tratar esse tipo de solicitação, o que cria um risco de não conformidade. Encontre as informações no Tout Mon Monde que detalham esses mecanismos aplicados ao cotidiano hoteleiro.
Rede de subcontratantes digitais: mapear os riscos de vazamento de dados
Um hotel quase nunca trabalha sozinho com os dados de seus clientes. Entre o PMS, a plataforma de reserva online, o channel manager que sincroniza as disponibilidades e o prestador de pagamento, cada elo da cadeia digital tem acesso a uma parte dos dados da estadia. A LPD torna o hotel responsável por verificar se seus subcontratantes garantem um nível de segurança adequado.
O mapeamento desses prestadores é uma etapa que muitos estabelecimentos negligenciam. Um documento de gestão de riscos dedicado a essa cadeia recomenda listar cada prestador, esclarecer as responsabilidades respectivas e verificar as medidas de segurança aplicadas. Sem esse mapeamento, o hotel não sabe precisamente onde transitam os dados de seus clientes, nem quem tem acesso a eles.
O caso das plataformas de reserva
As plataformas de reserva tornaram-se um alvo privilegiado para os cibercriminosos. Incidentes recentes na Suíça mostraram que falhas nesses intermediários podiam expor os dados de estadia dos clientes. Os fraudadores exploram essas informações para enviar mensagens falsas aos viajantes, se passando pelo hotel ou pela plataforma, a fim de recuperar dados bancários.
O hotel não tem controle direto sobre a segurança informática da plataforma. Sua margem de ação reside na escolha contratual: exigir cláusulas de notificação rápida em caso de violação, verificar as certificações de segurança do parceiro e limitar o volume de dados compartilhados ao estritamente necessário para a transação.
Erro humano e phishing direcionado: a falha que a tecnologia não preenche
Os ataques mais eficazes contra os hotéis não passam por vulnerabilidades de software sofisticadas. Fraudadores enviam falsas solicitações de informações sobre uma estadia, acompanhadas de um link malicioso. Se um funcionário da recepção clicar, um software espião pode ser instalado e dar acesso aos sistemas internos do estabelecimento.
Esse cenário explora a rotina diária: um recepcionista lida com dezenas de solicitações por dia e nem sempre possui os reflexos necessários para identificar um e-mail fraudulento. As medidas técnicas (antivírus, firewall) não são suficientes se o pessoal não estiver treinado. O Comissário Federal de Proteção de Dados e Transparência (PFPDT) recomenda, entre outras coisas:
- A autenticação de dois fatores em todos os acessos aos sistemas que contêm dados de clientes, incluindo as mensagens profissionais
- Sessions de formação regulares do pessoal, centradas no reconhecimento de tentativas de phishing específicas do setor hoteleiro
- Um procedimento claro de reporte interno: todo e-mail suspeito deve ser encaminhado a um referencial identificado antes de qualquer ação
A formação não se limita a um módulo anual. As técnicas de phishing evoluem, e os cenários utilizados contra os hotéis estão se tornando cada vez mais personalizados, com referências a reservas reais extraídas de bases comprometidas.
LPD e inteligência artificial na hotelaria: um quadro ainda nebuloso
Alguns hotéis já utilizam ferramentas de inteligência artificial para personalizar a experiência do cliente, ajustar tarifas em tempo real ou automatizar as respostas às solicitações de reserva. A LPD não contém disposições específicas sobre IA, mas os princípios de finalidade, proporcionalidade e transparência continuam plenamente aplicáveis.
Um chatbot que coleta as preferências alimentares de um cliente para preparar sua estadia deve informar este último sobre a utilização que será feita desses dados. Se um algoritmo de precificação dinâmica usa o histórico de estadia de um cliente regular, essa exploração constitui um tratamento de dados pessoais sujeito à LPD.
Os limites desse quadro aparecem quando a ferramenta de IA é fornecida por um prestador externo cujos servidores estão fora da Suíça. A questão da transferência de dados para o exterior, regulada pela LPD, adiciona uma camada de complexidade que a maioria dos pequenos estabelecimentos não está equipada para avaliar sozinha.
Conformidade LPD: por onde começar
Um hotel que deseja se adequar à conformidade ganha ao estruturar sua abordagem em torno de três eixos concretos:
- Elaborar um registro dos tratamentos de dados, listando cada categoria de dados coletados, sua finalidade e sua duração de conservação
- Auditar os contratos com prestadores digitais para integrar cláusulas de proteção de dados em conformidade com a LPD
- Designar um referencial interno encarregado de responder às solicitações de acesso dos clientes e coordenar a gestão de incidentes
A conformidade com a LPD não é um estado fixo. Cada novo prestador, cada nova ferramenta ou cada modificação de processo interno pode criar um novo tratamento de dados que requer uma avaliação. Os hotéis que integram essa lógica em sua gestão cotidiana, em vez de tratá-la como um projeto pontual, reduzem sua exposição a riscos de forma sustentável.